
SM엔터테인먼트와 일부 계열사의 업무 시스템이 외부 공격을 받아 임직원들의 주민등록번호와 계좌번호 등 개인정보가 유출되는 사고가 발생했다. 회사 측은 비인가 접근 경로를 차단하고 관계 당국과 함께 정확한 피해 규모와 사고 경위를 조사하고 있다.
8일 SM엔터테인먼트에 따르면 지난 4일께 외부 공격자가 전자결재시스템 등 내부 업무 시스템에 무단으로 접근해 일부 문서 파일을 외부로 유출한 것으로 확인됐다.
SM엔터테인먼트는 이날 공식 홈페이지에 공지를 올리고 "당사는 최근 내부 보안 모니터링 과정에서 외부 공격자가 비인가된 방식으로 당사 업무 시스템(전자결재시스템 등)에 접근해 보관 중이던 일부 문서 파일을 외부로 유출한 사실을 확인했다"고 밝혔다.
유출된 개인정보에는 휴대전화 번호와 주소, 계좌번호, 주민등록번호, 소속 정보, 계약서에 기재된 일부 내용 등이 포함됐다.
이번 사고는 SM엔터테인먼트뿐 아니라 팬 소통 플랫폼 '버블'을 운영하는 IT 계열사 디어유와 공연 기획 계열사 드림메이커 엔터테인먼트에서도 발생한 것으로 파악됐다.
회사 측은 사고를 인지한 직후 공격에 사용된 인터넷프로토콜(IP) 주소와 접근 경로를 차단하고, 비인가 접근에 사용된 키를 교체하는 등 추가 피해를 막기 위한 조치를 취했다.
SM엔터테인먼트는 "사고 인지 즉시 공격에 사용된 IP와 접근 경로를 전면 차단하고, 해당 비인가 접근 키를 교체하는 등 추가적인 공격 및 정보 유출을 차단했다"며 "이와 함께 정부 당국 및 외부 전문기관과의 협력을 통한 정밀 조사, 보안 체계 점검 등 피해를 방지하기 위해 필요한 추가 조치를 시행할 예정"이라고 설명했다.
현재까지 유출된 개인정보가 실제 범죄 등에 악용된 2차 피해 사례는 확인되지 않았다. 다만 정확한 유출 규모와 피해 범위에 대해서는 추가 조사가 진행 중이다.
SM엔터테인먼트는 "현재까지 유출된 개인정보가 악용된 2차 피해 사례는 확인되지 않았다"면서도 "당사는 이번 사고를 매우 엄중하게 받아들이고 있으며, 사내 시스템의 접근 제어 및 보안 모니터링을 한층 강화하고, 철저한 원인 규명과 보안 체계 개선을 통해 유사 사고가 재발하지 않도록 최선의 노력을 다하겠다"고 밝혔다.
이어 "관계 당국과 함께 정확한 사고 경위를 면밀히 조사하고 있다"며 "이번 사고로 심려를 끼쳐드려 진심으로 사과드린다"고 덧붙였다.
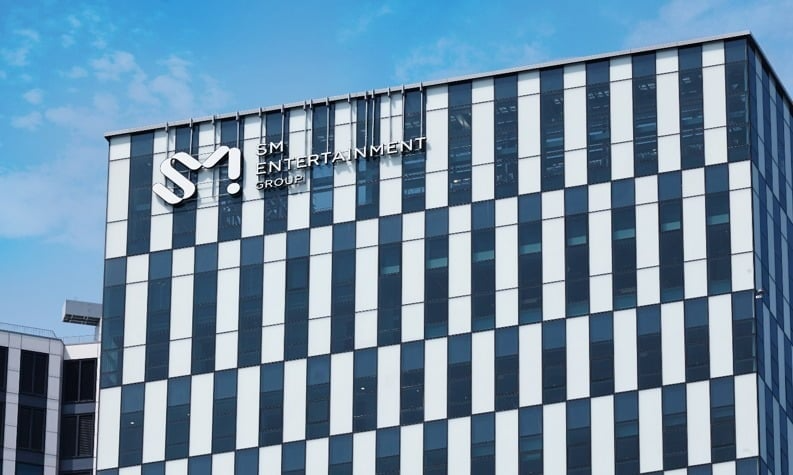
(사진 = SM엔터테인먼트)
관련뉴스