
'침략미화' 야스쿠니신사 사이트 해킹…1만4천500건 정보 유출
부적 주문 웹사이트 무단 접근…이름·이메일·비밀번호 포함
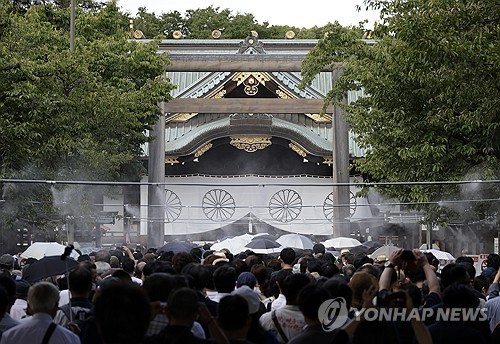
(서울=연합뉴스) 최이락 기자 = 일제의 침략전쟁을 미화하는 일본 도쿄 야스쿠니신사의 온라인 사이트가 해킹 공격을 받아 회원 정보 약 1만4천500건이 유출됐다.
12일 신사 측이 발표한 자료에 따르면 부적 등 신사 용품 주문을 받는 온라인 사이트가 10월 28일 해킹 공격으로 회원 개인정보가 외부로 유출된 사실이 확인됐다.
조사 결과 사이트에 등록된 회원의 이름과 이메일 주소, 계정 비밀번호 등 1만4천500여건이 유출된 것으로 나타났다.
다만 신용카드 번호나 유효기간, 생년월일, 주소, 전화번호 등의 유출은 확인되지 않았다.
신사 측은 해당 사이트의 공개를 당분간 중단하고 정확한 원인 조사를 이어가는 한편, 다른 웹서비스에서도 동일한 비밀번호를 사용하는 이용자들에게 즉시 비밀번호를 변경해 달라고 당부했다.
야스쿠니신사 측은 "이용자 여러분에게 불편과 심려를 끼쳐드려 깊이 사죄드린다"고 밝혔다.

야스쿠니신사는 도조 히데키 등 태평양전쟁 A급 전범 14명을 포함해 약 246만6천명의 전몰자가 합사(유골이나 위패 없이 명부에 이름을 올리는 것)된 곳이다.
일본 정부는 태평양 전쟁 때 숨진 자국 군인뿐만 아니라 강제로 참전한 한국인 전몰자 명부도 야스쿠니신사에 제공했다.
이에 따라 야스쿠니신사에는 2만여명의 한국인까지 A급 전범과 함께 합사됐고, 일본 정부와 신사 측은 합사를 취소하라는 유족 요구에 응하지 않고 있다.
choinal@yna.co.kr
(끝)
<저작권자(c) 연합뉴스, 무단 전재-재배포, AI 학습 및 활용 금지>
부적 주문 웹사이트 무단 접근…이름·이메일·비밀번호 포함
(서울=연합뉴스) 최이락 기자 = 일제의 침략전쟁을 미화하는 일본 도쿄 야스쿠니신사의 온라인 사이트가 해킹 공격을 받아 회원 정보 약 1만4천500건이 유출됐다.
12일 신사 측이 발표한 자료에 따르면 부적 등 신사 용품 주문을 받는 온라인 사이트가 10월 28일 해킹 공격으로 회원 개인정보가 외부로 유출된 사실이 확인됐다.
조사 결과 사이트에 등록된 회원의 이름과 이메일 주소, 계정 비밀번호 등 1만4천500여건이 유출된 것으로 나타났다.
다만 신용카드 번호나 유효기간, 생년월일, 주소, 전화번호 등의 유출은 확인되지 않았다.
신사 측은 해당 사이트의 공개를 당분간 중단하고 정확한 원인 조사를 이어가는 한편, 다른 웹서비스에서도 동일한 비밀번호를 사용하는 이용자들에게 즉시 비밀번호를 변경해 달라고 당부했다.
야스쿠니신사 측은 "이용자 여러분에게 불편과 심려를 끼쳐드려 깊이 사죄드린다"고 밝혔다.
야스쿠니신사는 도조 히데키 등 태평양전쟁 A급 전범 14명을 포함해 약 246만6천명의 전몰자가 합사(유골이나 위패 없이 명부에 이름을 올리는 것)된 곳이다.
일본 정부는 태평양 전쟁 때 숨진 자국 군인뿐만 아니라 강제로 참전한 한국인 전몰자 명부도 야스쿠니신사에 제공했다.
이에 따라 야스쿠니신사에는 2만여명의 한국인까지 A급 전범과 함께 합사됐고, 일본 정부와 신사 측은 합사를 취소하라는 유족 요구에 응하지 않고 있다.
choinal@yna.co.kr
(끝)
<저작권자(c) 연합뉴스, 무단 전재-재배포, AI 학습 및 활용 금지>
관련뉴스