은행·금투 등 5곳 중 1곳은 '보안 미흡'…자체 점검 결과
"당국 취약점 철저히 확인해야"
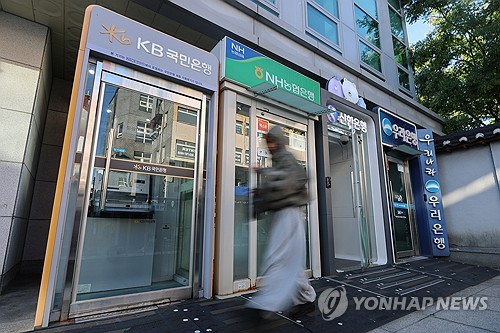
(서울=연합뉴스) 강수련 기자 = 최근 금융권 해킹 유출 사고를 계기로 이뤄진 자체 보안 점검에서 금융사 5곳 중 1곳은 '미흡' 항목이 있다고 평가했다.
15일 국회 정무위원회 소속 박민규 더불어민주당 의원이 금융감독원으로부터 제출받은 자료에 따르면, 지난 8일까지 12개 항목으로 구성된 체크리스트를 통해 자체 점검한 금융사 555개사 중 130개사가 일부 항목에서 '미흡'을 보고했다.
이 가운데 은행·금융투자회사·보험사 등은 302개사 중 59개사(19.5%)였다. 이들 회사가 보고한 미흡 사항은 총 95건으로 회사 당 1.6건이다.
전자금융업자·온라인투자연계금융업자는 전체 253개사 중 71개사(28.0%)가 미흡을 보고했다. 미흡 사항은 총 153건으로, 회사당 2.2건 꼴이다.
신한·KB국민·하나·BNK부산은행에서 정보 유출 사고가 발생한 은행업권에서는 32개사 중 6개사(18.8%)가 '미흡'을 보고했다.
여신전문금융사는 33개사 중 12개사(36.4%)로 비율이 가장 높았고, 신용정보사가 10개사 중 3개사(30%)로 뒤를 이었다.
금투업권은 77개사 중 19개사(24.7%), 보험은 45개사 중 7개사(15.6%)가 미흡을 보고했다.
예가람·웰컴·OK·DB 등에서 사고가 터진 저축은행업권은 80개사 중 11개사(13.8%)로 비교적 낮은 편이었다.
카드업권은 유일하게 미흡을 보고한 회사가 없었다.
┌───────────────────────────────────┐
│ [표1] 금융권 자체 점검 결과 미흡 사항 현황 │
│ ※ 박민규 의원실, 금융감독원 │
├─────┬────┬────┬────┬────┬────┬────┤
│ 업권 │공격표면│관제체계│보안패치│공격 IP │ 합계 │ 중복 │
│ │ 관리 │ 운영 │ ·EoS │ 차단 ││ 제외 │
│ │││ 관리 │ 점검 │││
├─────┼────┼────┼────┼────┼────┼────┤
│ 은행(32) │ 7│ -│ 1│ -│ 8│ 6│
├─────┼────┼────┼────┼────┼────┼────┤
│ 카드(8) │ -│ -│ -│ -│ -│ -│
├─────┼────┼────┼────┼────┼────┼────┤
│ 금투(77) │ 1│ 11 │ 15 │ -│ 27 │ 19 │
├─────┼────┼────┼────┼────┼────┼────┤
│ 보험(45) │ 3│ 3│ 6│ -│ 12 │ 7│
├─────┼────┼────┼────┼────┼────┼────┤
│ 여신(33) │ 9│ 7│ 6│ -│ 22 │ 12 │
├─────┼────┼────┼────┼────┼────┼────┤
│ 저축은행 │ 3│ 4│ 12 │ -│ 19 │ 11 │
│ (80) │││││││
├─────┼────┼────┼────┼────┼────┼────┤
│ 신용정보 │ 2│ 2│ 1│ -│ 5│ 3│
│ (10) │││││││
├─────┼────┼────┼────┼────┼────┼────┤
│ 기타(17) │ -│ 1│ 1│ -│ 2│ 1│
├─────┼────┼────┼────┼────┼────┼────┤
│ 금융회사 │ 25 │ 28 │ 42 │ -│ 95 │ 59 │
│ (302) │││││││
├─────┼────┼────┼────┼────┼────┼────┤
│ 전금업자 │ 22 │ 37 │ 49 │ -│ 108 │ 53 │
│ (214) │││││││
├─────┼────┼────┼────┼────┼────┼────┤
│ 온투업자 │ 13 │ 11 │ 21 │ -│ 45 │ 18 │
│ (39) │││││││
├─────┼────┼────┼────┼────┼────┼────┤
│전금·온투│ 35 │ 48 │ 70 │ -│ 153 │ 71 │
│ 업(253) │││││││
├─────┼────┼────┼────┼────┼────┼────┤
│합계(555) │ 60 │ 76 │ 112 │ -│ 248 │ 130 │
└─────┴────┴────┴────┴────┴────┴────┘
전체 미흡 사항 248건 가운데 보안패치·제조사 기술지원종료(EoS) 관리가 112건으로 가장 많았다. 이어 관제체계 운영 76건, 공격표면 관리 60건 순이었다. 공격 인터넷주소(IP) 차단점검에서는 미흡이 한 건도 없었다.
당국은 이번 침해사고로 16개사에서 성명, 연락처, 주민등록번호, 이메일 등 10만건의 정보가 유출된 것으로 파악하고 있으며, 추가 유출 가능성도 있다고 본다.
당국은 전날 점검 결과를 공유하며 ▲보안체계·관리시스템 전수점검 ▲해킹 위협 관제시스템 고도화 ▲취약점 점검평가 강화 ▲중소형 금융사 인공지능(AI) 해킹 위협 대응 지원 계획을 밝혔다.
박민규 의원은 "고객의 중요 정보를 다루는 금융사들이 안일한 보안 인식 속에 동시다발적인 AI 기반 해킹 공격의 표적이 되고 있다"며 "금융감독원이 금융권 전반 전수점검에 나선 만큼 취약점은 철저하게 확인하고 추가 침해사고를 막기 위한 보완 조치에 즉각 나서야 한다"고 강조했다.
이어 "한시적·제한적으로 허용되는 보안 목적 AI 테스트를 확대해 금융회사들이 AI 기반 보안시스템에 장기적으로 투자할 수 있도록 해야 한다"고 덧붙였다.

training@yna.co.kr
(끝)
<저작권자(c) 연합뉴스, 무단 전재-재배포, AI 학습 및 활용 금지>
"당국 취약점 철저히 확인해야"
(서울=연합뉴스) 강수련 기자 = 최근 금융권 해킹 유출 사고를 계기로 이뤄진 자체 보안 점검에서 금융사 5곳 중 1곳은 '미흡' 항목이 있다고 평가했다.
15일 국회 정무위원회 소속 박민규 더불어민주당 의원이 금융감독원으로부터 제출받은 자료에 따르면, 지난 8일까지 12개 항목으로 구성된 체크리스트를 통해 자체 점검한 금융사 555개사 중 130개사가 일부 항목에서 '미흡'을 보고했다.
이 가운데 은행·금융투자회사·보험사 등은 302개사 중 59개사(19.5%)였다. 이들 회사가 보고한 미흡 사항은 총 95건으로 회사 당 1.6건이다.
전자금융업자·온라인투자연계금융업자는 전체 253개사 중 71개사(28.0%)가 미흡을 보고했다. 미흡 사항은 총 153건으로, 회사당 2.2건 꼴이다.
신한·KB국민·하나·BNK부산은행에서 정보 유출 사고가 발생한 은행업권에서는 32개사 중 6개사(18.8%)가 '미흡'을 보고했다.
여신전문금융사는 33개사 중 12개사(36.4%)로 비율이 가장 높았고, 신용정보사가 10개사 중 3개사(30%)로 뒤를 이었다.
금투업권은 77개사 중 19개사(24.7%), 보험은 45개사 중 7개사(15.6%)가 미흡을 보고했다.
예가람·웰컴·OK·DB 등에서 사고가 터진 저축은행업권은 80개사 중 11개사(13.8%)로 비교적 낮은 편이었다.
카드업권은 유일하게 미흡을 보고한 회사가 없었다.
┌───────────────────────────────────┐
│ [표1] 금융권 자체 점검 결과 미흡 사항 현황 │
│ ※ 박민규 의원실, 금융감독원 │
├─────┬────┬────┬────┬────┬────┬────┤
│ 업권 │공격표면│관제체계│보안패치│공격 IP │ 합계 │ 중복 │
│ │ 관리 │ 운영 │ ·EoS │ 차단 ││ 제외 │
│ │││ 관리 │ 점검 │││
├─────┼────┼────┼────┼────┼────┼────┤
│ 은행(32) │ 7│ -│ 1│ -│ 8│ 6│
├─────┼────┼────┼────┼────┼────┼────┤
│ 카드(8) │ -│ -│ -│ -│ -│ -│
├─────┼────┼────┼────┼────┼────┼────┤
│ 금투(77) │ 1│ 11 │ 15 │ -│ 27 │ 19 │
├─────┼────┼────┼────┼────┼────┼────┤
│ 보험(45) │ 3│ 3│ 6│ -│ 12 │ 7│
├─────┼────┼────┼────┼────┼────┼────┤
│ 여신(33) │ 9│ 7│ 6│ -│ 22 │ 12 │
├─────┼────┼────┼────┼────┼────┼────┤
│ 저축은행 │ 3│ 4│ 12 │ -│ 19 │ 11 │
│ (80) │││││││
├─────┼────┼────┼────┼────┼────┼────┤
│ 신용정보 │ 2│ 2│ 1│ -│ 5│ 3│
│ (10) │││││││
├─────┼────┼────┼────┼────┼────┼────┤
│ 기타(17) │ -│ 1│ 1│ -│ 2│ 1│
├─────┼────┼────┼────┼────┼────┼────┤
│ 금융회사 │ 25 │ 28 │ 42 │ -│ 95 │ 59 │
│ (302) │││││││
├─────┼────┼────┼────┼────┼────┼────┤
│ 전금업자 │ 22 │ 37 │ 49 │ -│ 108 │ 53 │
│ (214) │││││││
├─────┼────┼────┼────┼────┼────┼────┤
│ 온투업자 │ 13 │ 11 │ 21 │ -│ 45 │ 18 │
│ (39) │││││││
├─────┼────┼────┼────┼────┼────┼────┤
│전금·온투│ 35 │ 48 │ 70 │ -│ 153 │ 71 │
│ 업(253) │││││││
├─────┼────┼────┼────┼────┼────┼────┤
│합계(555) │ 60 │ 76 │ 112 │ -│ 248 │ 130 │
└─────┴────┴────┴────┴────┴────┴────┘
전체 미흡 사항 248건 가운데 보안패치·제조사 기술지원종료(EoS) 관리가 112건으로 가장 많았다. 이어 관제체계 운영 76건, 공격표면 관리 60건 순이었다. 공격 인터넷주소(IP) 차단점검에서는 미흡이 한 건도 없었다.
당국은 이번 침해사고로 16개사에서 성명, 연락처, 주민등록번호, 이메일 등 10만건의 정보가 유출된 것으로 파악하고 있으며, 추가 유출 가능성도 있다고 본다.
당국은 전날 점검 결과를 공유하며 ▲보안체계·관리시스템 전수점검 ▲해킹 위협 관제시스템 고도화 ▲취약점 점검평가 강화 ▲중소형 금융사 인공지능(AI) 해킹 위협 대응 지원 계획을 밝혔다.
박민규 의원은 "고객의 중요 정보를 다루는 금융사들이 안일한 보안 인식 속에 동시다발적인 AI 기반 해킹 공격의 표적이 되고 있다"며 "금융감독원이 금융권 전반 전수점검에 나선 만큼 취약점은 철저하게 확인하고 추가 침해사고를 막기 위한 보완 조치에 즉각 나서야 한다"고 강조했다.
이어 "한시적·제한적으로 허용되는 보안 목적 AI 테스트를 확대해 금융회사들이 AI 기반 보안시스템에 장기적으로 투자할 수 있도록 해야 한다"고 덧붙였다.
training@yna.co.kr
(끝)
<저작권자(c) 연합뉴스, 무단 전재-재배포, AI 학습 및 활용 금지>
관련뉴스