에버스핀, 'PHP 치명적 취약점' 패치 전부터 차단
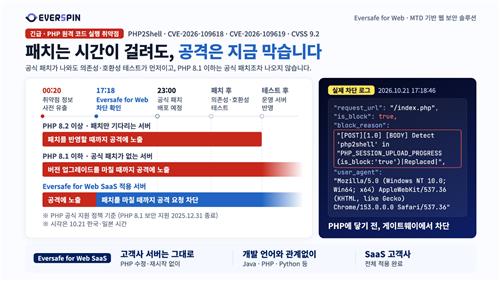
(서울=연합뉴스) 오지은 기자 = 에버스핀은 최근 발견된 PHP(프로그래밍 언어) 취약점 2건과 관련해 웹 보안 설루션 '에버세이프 포 웹 서비스형 소프트웨어(SaaS) 고객사에 해당 공격을 사전 차단하는 규칙을 적용했다고 22일 밝혔다.
이번에 보고된 취약점은 웹사이트와 전자상거래 플랫폼 등에서 널리 쓰이는 PHP 환경에서 원격 코드를 실행할 수 있는 결함으로, 위험도 점수(CVSS) 9.2의 '치명적' 등급이다.
특히 공식 패치가 배포되기 전 취약점 정보가 외부로 먼저 유출되면서 운영 기업들의 긴급한 영향 점검이 요구됐다.
에버스핀이 공개된 기술 분석을 바탕으로 시험 환경을 구성해 검증한 결과 공격 요청이 고객사 서버의 PHP 환경에 도달하기 전 게이트웨이 단계의 '취약점 공격 대응' 기능에서 걸러지는 것을 확인했다.
보안 패치가 나오더라도 기업이 의존성 또는 호환성 점검 등을 거쳐 실제 서버에 적용하기까지는 시차가 발생한다.
에버스핀은 고객사가 서버를 재시작하거나 설정을 바꾸지 않고도 서버 앞단에서 공격을 방어해 패치 공백기 동안의 서비스 침해 위험을 줄일 수 있다고 덧붙였다.
아울러 에버세이프 포 웹 SaaS는 웹 요청을 서버 앞단에서 검사하는 구조로 설계돼 자바(Java)나 PHP 등 개발 언어에 구애받지 않고 유연하게 적용할 수 있다.
하영빈 에버스핀 대표는 "새로 발견되는 취약점 공격에 대한 검증을 지속해 다양한 개발 언어와 운영 환경을 갖춘 기업 고객의 웹서비스 보안 지원을 강화해 나갈 방침이다"라고 말했다.
built@yna.co.kr
(끝)
<저작권자(c) 연합뉴스, 무단 전재-재배포, AI 학습 및 활용 금지>
관련뉴스