
<앵커>
우리나라 금융권에 이어 일본에서도 AI를 악용한 해킹 사태가 터지면서 비상이 걸렸습니다.
중국산 AI 해킹 도구인 '아르텍스'가 논란 끝에 개발이 중단됐지만 보안 위협에 대한 우려는 커지고 있습니다.
김대연 기자의 보도입니다.
<기자>
누구나 무료로 이용할 수 있는 개발자 플랫폼 '깃허브' 홈페이지입니다.
최근까지 검색되던 중국산 AI 침투테스트 도구 '아르텍스'를 더는 찾아볼 수 없습니다.
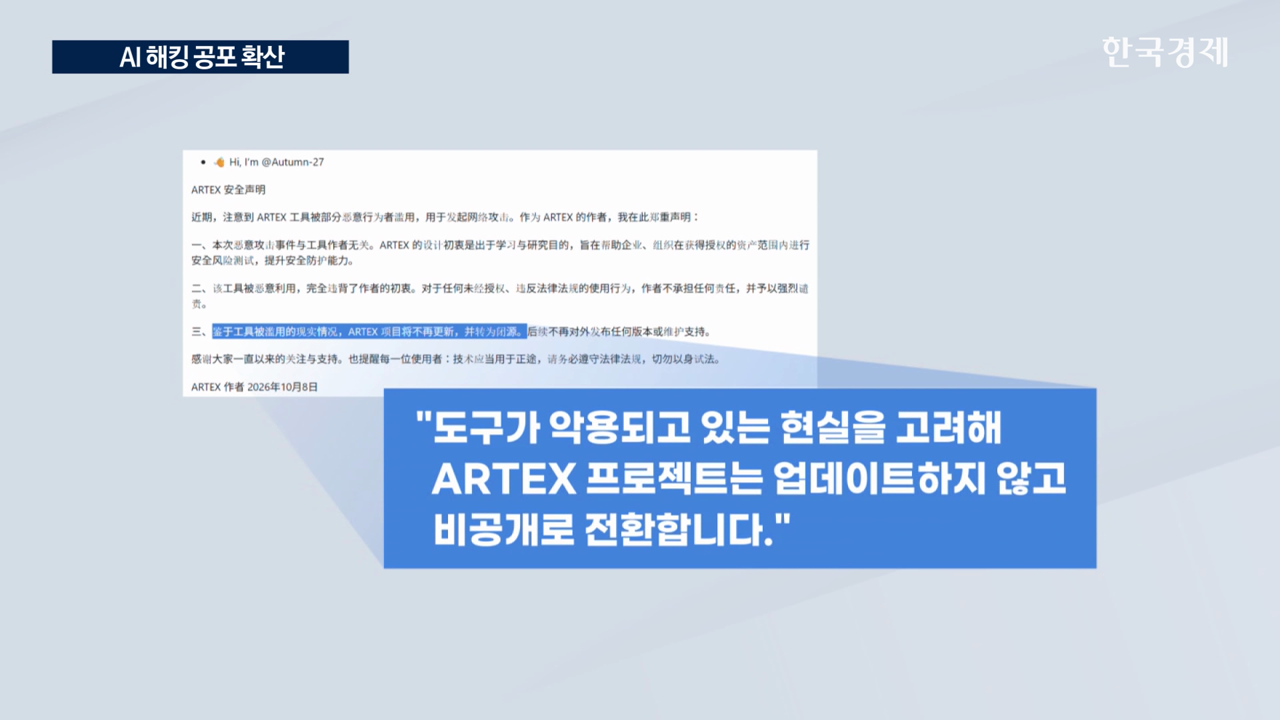
아르텍스 개발자는 "도구가 악용돼 업데이트를 하지 않고, 비공개로 전환한다"고 밝혔습니다.
아르텍스가 국내 금융사 7곳을 겨냥한 해킹에 활용된 것으로 알려지자 개발을 멈춘 겁니다.
문제는 원본이 삭제돼도 이미 공개된 코드까지 회수할 수는 없다는 점입니다.
AI가 금융 시스템을 겨냥한 해킹 무기로 계속 악용될 수 있다는 공포감이 커지는 이유입니다.
실제로 최근 일본에서도 AI를 악용한 해킹 공격이 수차례 발생했습니다.
철도와 유통, 금융 등 20곳이 넘는 기업에서 수천만 건의 고객정보가 유출된 것으로 알려졌습니다.
공격이 확산하자 일본 집권 자민당이 '비상사태'라며 정부 차원의 대응을 촉구할 정도입니다.
국내에서는 방어 목적의 아르텍스 한국어판이 등장했지만, 우려는 쉽게 가시지 않고 있습니다.
오히려 다양한 번역판이 나오면서 전 세계적으로 해킹 진입 장벽이 낮아졌다는 비판도 나옵니다.
[황석진 / 동국대 국제정보보호대학원 교수: 개발이 중단됐다 하더라도 전 세계 600여 개 기업에서 사용하고 있어요. 최종적인 부분은 사람이 판단할 수 있게 조치를 하는 게 향후에도 동일한 위협으로부터 방어할 수 있는 계기가 될 것입니다.]
AI 무기화가 현실로 다가오면서 선제적으로 해킹을 막아낼 보안 체계 강화가 시급하다는 지적입니다.
한국경제TV 김대연입니다.
영상취재: 김재원, 영상편집: 노수경, CG: 노희윤
관련뉴스