


아태 중소중견기업 87%, 최근 1년간 사이버보안 사고 겪었다
카스퍼스키 조사 결과 공개…취약점 악용·피싱·악성코드 공격 순
국가별 경험률 베트남 97%·중국 67%…한국은 조사 대상 미포함
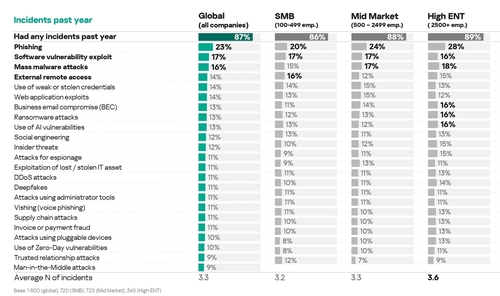
(서울=연합뉴스) 한상용 기자 = 아시아태평양 지역 중소중견기업의 87%가 최근 1년간 사이버보안 사고를 경험했다는 조사 결과가 나왔다.
사이버보안 기업 카스퍼스키는 7일 이 같은 내용의 조사 결과 내용이 담긴 '2026 SMB 위협 현황 보고서'를 공개했다.
조사는 전 세계 18개국 중소중견기업과 대기업의 IT 보안 전문가 1천800명을 대상으로 진행됐다. 중소중견기업은 직원 수 500명 미만 기업으로 분류했다.
아태 지역 조사 대상은 인도와 인도네시아, 말레이시아, 중국, 태국, 베트남 등 6개국으로, 한국은 포함되지 않았다.
아태 지역 중소중견기업의 국가별 보안 사고 경험률은 베트남이 97%로 가장 높았다.
이어 말레이시아 95%, 인도네시아 92%, 인도 87%, 태국 82%, 중국 67% 순이었다.
주요 사고 유형은 소프트웨어 취약점 악용(20%), 피싱(19%), 대규모 악성코드 공격(18%) 등이었다.
알려지지 않은 보안 취약점을 노리는 제로데이 공격을 경험한 기업도 6%였다.
사이버공격의 성공 가능성을 높이는 내부 요인으로는 비IT 직원의 보안 인식 부족(26%)을 가장 많이 꼽았다.
IT 보안 담당자의 전문성 부족(24%), 노후 소프트웨어·하드웨어(23%), 정기적인 위험 평가 부족과 보안 설루션 부족(각 22%) 등이 뒤를 이었다.
아태 지역 중소중견기업의 78%는 올해 사이버보안 예산을 이미 늘렸다고 응답했다.
예산을 확대한 기업 가운데 48%는 IT·보안 인력 확충에, 32%는 고도화된 보안 설루션 도입에 추가 예산을 배정했다.
아드리안 히아 카스퍼스키 아시아태평양 지역 총괄 사장은 "아태 지역 중소중견기업은 더 이상 부수적인 피해 대상이나 2차 공격 대상이 아니다"라며 "이번 결과는 중소중견기업이 현대 공격자들이 대기업을 대상으로 사용하는 것과 동일한 수준의 공격 기법을 사용하는 주요 공격 대상이라는 점을 보여준다"고 말했다.
gogo213@yna.co.kr
(끝)
<저작권자(c) 연합뉴스, 무단 전재-재배포, AI 학습 및 활용 금지>
카스퍼스키 조사 결과 공개…취약점 악용·피싱·악성코드 공격 순
국가별 경험률 베트남 97%·중국 67%…한국은 조사 대상 미포함
(서울=연합뉴스) 한상용 기자 = 아시아태평양 지역 중소중견기업의 87%가 최근 1년간 사이버보안 사고를 경험했다는 조사 결과가 나왔다.
사이버보안 기업 카스퍼스키는 7일 이 같은 내용의 조사 결과 내용이 담긴 '2026 SMB 위협 현황 보고서'를 공개했다.
조사는 전 세계 18개국 중소중견기업과 대기업의 IT 보안 전문가 1천800명을 대상으로 진행됐다. 중소중견기업은 직원 수 500명 미만 기업으로 분류했다.
아태 지역 조사 대상은 인도와 인도네시아, 말레이시아, 중국, 태국, 베트남 등 6개국으로, 한국은 포함되지 않았다.
아태 지역 중소중견기업의 국가별 보안 사고 경험률은 베트남이 97%로 가장 높았다.
이어 말레이시아 95%, 인도네시아 92%, 인도 87%, 태국 82%, 중국 67% 순이었다.
주요 사고 유형은 소프트웨어 취약점 악용(20%), 피싱(19%), 대규모 악성코드 공격(18%) 등이었다.
알려지지 않은 보안 취약점을 노리는 제로데이 공격을 경험한 기업도 6%였다.
사이버공격의 성공 가능성을 높이는 내부 요인으로는 비IT 직원의 보안 인식 부족(26%)을 가장 많이 꼽았다.
IT 보안 담당자의 전문성 부족(24%), 노후 소프트웨어·하드웨어(23%), 정기적인 위험 평가 부족과 보안 설루션 부족(각 22%) 등이 뒤를 이었다.
아태 지역 중소중견기업의 78%는 올해 사이버보안 예산을 이미 늘렸다고 응답했다.
예산을 확대한 기업 가운데 48%는 IT·보안 인력 확충에, 32%는 고도화된 보안 설루션 도입에 추가 예산을 배정했다.
아드리안 히아 카스퍼스키 아시아태평양 지역 총괄 사장은 "아태 지역 중소중견기업은 더 이상 부수적인 피해 대상이나 2차 공격 대상이 아니다"라며 "이번 결과는 중소중견기업이 현대 공격자들이 대기업을 대상으로 사용하는 것과 동일한 수준의 공격 기법을 사용하는 주요 공격 대상이라는 점을 보여준다"고 말했다.
gogo213@yna.co.kr
(끝)
<저작권자(c) 연합뉴스, 무단 전재-재배포, AI 학습 및 활용 금지>
관련뉴스


